Für StarCompliance steht die Sicherheit Ihres Unternehmens und Ihrer Daten an erster Stelle. StarCompliance Enterprise wird in SOC 2- und/oder ISO 27001-zertifizierten Rechenzentren gehostet, die eine hohe Verfügbarkeit gewährleisten. Als Unternehmen ist StarCompliance nach ISO 27001 und SOC 2 Typ II zertifiziert.
Der Sicherheitsansatz von StarCompliance basiert auf einer Governance-, Risiko- und Compliance-Strategie, die von der Unternehmensleitung vorangetrieben und unterstützt wird. Unser Team für Informationssicherheit und Datenschutz sorgt dafür, dass strenge Richtlinien und Verfahren festgelegt und umgesetzt werden, die den Best Practices sowie den gesetzlichen, regulatorischen, rechtlichen und vertraglichen Anforderungen entsprechen. Diese Verfahren gehen einher mit der Befugnis, die administrativen, technischen und physischen Kontrollmaßnahmen durchzusetzen, die unsere Sicherheitsgrundsätze der Vertraulichkeit, Integrität und Verfügbarkeit gewährleisten.
Umfassende Strategien für Governance, Risiko und Compliance
Governance
StarCompliance entspricht den von der Internationalen Organisation für Normung (ISO) festgelegten Normen und ist zertifiziert nach:
ISO 27001 – Managementsystem für Informationssicherheit Unser systematischer Ansatz beim Umgang mit sensiblen Unternehmensdaten gewährleistet deren Sicherheit. Dazu gehört ein solides Risikomanagement in Bezug auf unsere Mitarbeiter, Prozesse und IT-Systeme.
Risiko
ISO 27005 ist das Risikomanagement-Rahmenwerk, auf dem ISO 27001 basiert. Risiken werden intern von unserem Team für Informationssicherheit und Datenschutz sowie extern im Rahmen unserer jährlichen, unabhängigen Audits durch Dritte ermittelt.
Einhaltung
Unser Compliance-Programm umfasst:
Audits – regelmäßige Überprüfungen zur Ermittlung von Abweichungen und Verbesserungsmöglichkeiten bei: – Interne Audits unter der Leitung unseres Informationssicherheitsbeauftragten (CISSP) – Jährliche externe Audits durch unabhängige Dritte (konform mit ISO 27001 und SOC 2 Typ II) – Ad-hoc-Audits vor Ort im Auftrag des Kunden
Einhaltung gesetzlicher und regulatorischer Vorschriften, einschließlich der bevorstehenden EU-Datenschutz-Grundverordnung (DSGVO).
Physische, technische und administrative Sicherheitsmaßnahmen zum Schutz Ihrer Daten
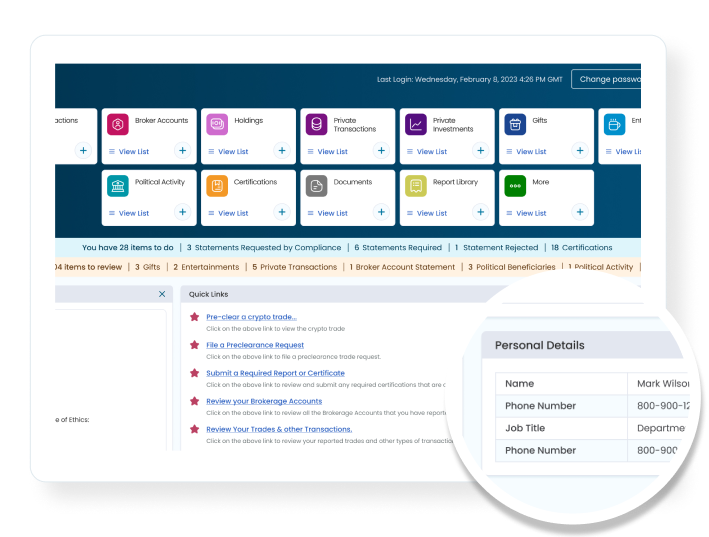
Die fortschrittlichen Implementierungs- und Sicherheitsoptionen von Star sorgen dafür, dass Ihre Compliance-Prozesse sicherer und effizienter sind als je zuvor.
Mit STAR Mobile können Mitarbeiter ihre Aktivitäten vorab genehmigen und Transaktionen unterwegs melden, während Vorgesetzte eskalierte Anfragen von überall aus prüfen können.
STAR bietet eine Reihe von Produkten, Dienstleistungen und Anbieterlösungen, mit denen Sie die ständig wachsende Datenmenge überwachen und verwalten, bestehende Datensätze verbessern und optimieren sowie die Datenintegrität gewährleisten können.
Handeln Sie proaktiv statt reaktiv. Stellen Sie Compliance-Beauftragten und Führungskräften an der Basis umsetzbare Informationen in einem interaktiven Format nahezu in Echtzeit zur Verfügung.
Warum ist Compliance-Software wichtig? Und woran erkenne ich, ob ich sie brauche?
Von:David Rowland
Compliance-Beauftragte haben traditionell einen Großteil ihrer Zeit damit verbracht, die Daten, die sie benötigen, um sicherzustellen, dass das Unternehmen und seine Mitarbeiter die Vorschriften einhalten, manuell zu erfassen…
Leitfaden zum Kauf von Tools für das Compliance-Management
Von:Lauren St. Amand
Während Compliance-Verpflichtungen traditionell mit multinationalen Konzernen und Finanzinstituten in Verbindung gebracht werden, sind sie mittlerweile allgegenwärtig und betreffen sogar kleine Einzelhändler.
 Compliance und Sicherheit